Vol. 2 (abr. 2026) | Pp. 345–345 | ISSN 3086-6103
[D]iário Threat Watch #001 – Mirai botnet
Recentemente, nossos sensores detectaram cerca de 42 tentativas de infecção originadas de Amsterdã.
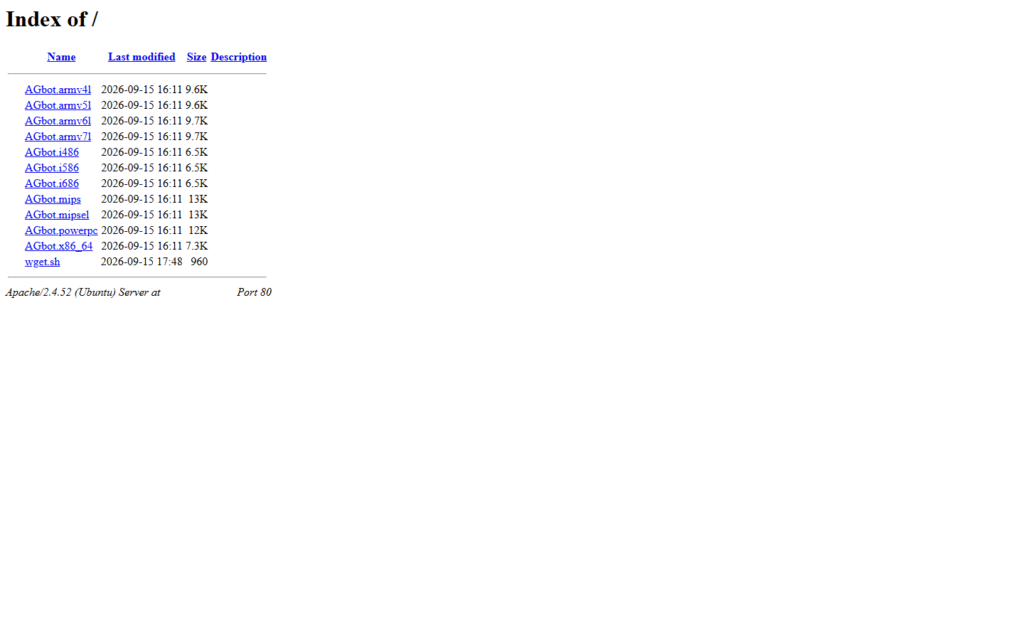
Durante a análise, identificamos um repositório contendo diversas versões de malware para diferentes arquiteturas, com características associadas à botnet Mirai.
O Mirai é um malware conhecido por infectar dispositivos IoT, como câmeras e roteadores, transformando esses equipamentos em parte de uma grande botnet. Uma vez comprometidos, esses dispositivos podem ser utilizados, , na realização de ataques distribuídos de negação de serviço (DDoS).
O Mirai ficou conhecido principalmente por procurar na Internet dispositivos expostos que ainda utilizam credenciais padrão de fábrica ou senhas fracas, facilitando o processo de comprometimento.
Um ponto que chamou nossa atenção é que o repositório identificado recebeu uma atualização em 15/09/2026, indicando atividade recente.
Tags: Botnet, Mirai, ThreatWatch.
Categorias: DDoS, DoS, Threat Watch.

