[ Início ]
Vol. 2 (abr. 2026) | Pp. 345–345 | ISSN 3086-6103
[D]iário Threat Watch #001 – Mirai botnet
Recentemente, nossos sensores detectaram cerca de 42 tentativas de infecção originadas de Amsterdã.
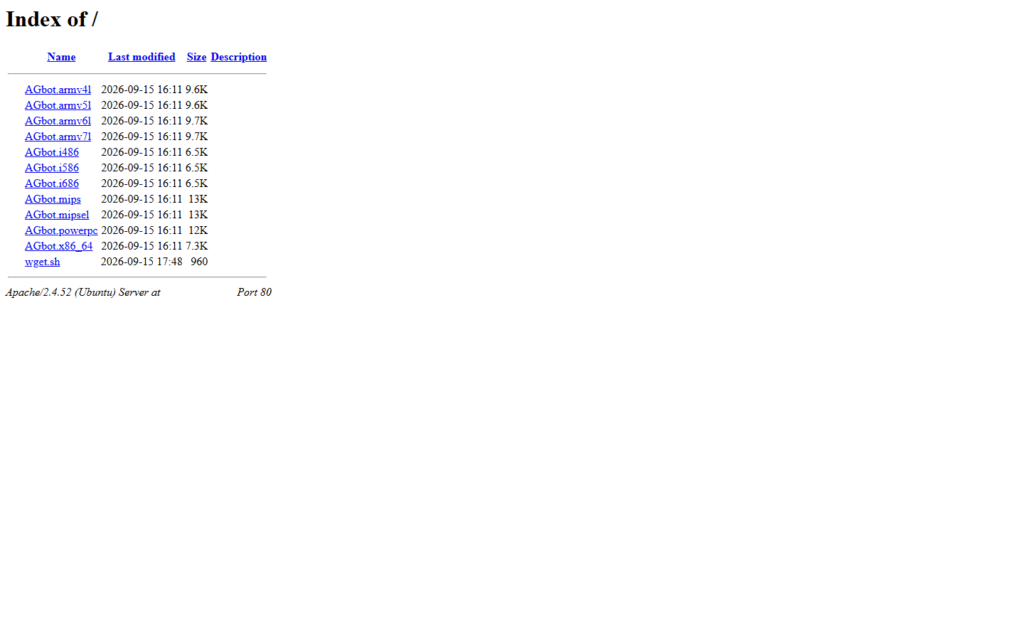
Durante a análise, identificamos um repositório contendo diversas versões de malware para diferentes arquiteturas, com características associadas à botnet Mirai.
O Mirai é um malware conhecido por infectar dispositivos IoT, como câmeras e roteadores, transformando esses equipamentos em parte de uma grande botnet. Uma vez comprometidos, esses dispositivos podem ser utilizados, , na realização de ataques distribuídos de negação de serviço (DDoS).
O Mirai ficou conhecido principalmente por procurar na Internet dispositivos expostos que ainda utilizam credenciais padrão de fábrica ou senhas fracas, facilitando o processo de comprometimento.
Um ponto que chamou nossa atenção é que o repositório identificado recebeu uma atualização em 15/09/2026, indicando atividade recente.
Tags: Botnet, Mirai, ThreatWatch.
Categorias: DDoS, DoS, Threat Watch.
Alerta: vulnerabilidade crítica no Cisco ISE sob exploração remota ativa (CVE-2026-76460)
A Cisco publicou em 16 de setembro de 2026 uma atualização de segurança emergencial para a CVE-2026-76460, vulnerabilidade crítica de…
Atualização sobre a exploração ativa da cadeia MikroTik RouterOS
Novos dados de exposição publicados após nosso alerta de 10 de setembro de 2026 ampliam a dimensão do problema envolvendo…
Alerta: Falha crítica no GitLab permite leitura não autenticada de arquivos
Estamos cientes de uma vulnerabilidade de path transversal no GitLab, catalogada como CVE-2026-85706. Divulgada nesta quinta-feira (10/09), a falha já…
Alerta: MikroTik RouterOS entra no KEV da CISA com exploração ativa da cadeia MikroTrick
Resumo executivo O CERT Polska confirmou exploração ativa de vulnerabilidades críticas no MikroTik RouterOS, concatenadas em uma cadeia de ataque…
Alerta: Vulnerabilidade antiga da Fortinet entra no KEV da CISA com exploração ativa
O CVE-2025-25249, uma falha de heap-based buffer overflow no daemon cw_acd (CAPWAP) de produtos Fortinet (FortiOS, FortiSwitchManager e FortiSASE), foi…
Alerta: Exploit Zero-Day explora CVE-2026-69414 no Windows e permite elevação de privilégios
Ontem, dia 08/09/2026, um perfil no Github, MSNightmare [1] divulgou um novo exploit da já explorada CVE-2026-69414 do Microsoft Windows.…