

Vol. 2 (abr. 2026) | Pp. 362–365 | ISSN 3086-6103
Alerta: Falha no Atlassian permite que atacantes não autenticados leiam arquivos conhecidos em oito de seus produtos
Recentemente, fora descoberta uma falha crítica em oito dos produtos da Atlassian Data Center, produtos projetados para que os clientes façam self-hosting ou assinem serviços em nuvem para as aplicações. A vulnerabilidade nesses permite que sejam lidos arquivos específicos no diretório do raiz da aplicação. O ataque exige que o atacante saiba o nome e caminho exato do arquivo e a vulnerabilidade foi atribuída à CVE-2026-21589 no dia cinco de outubro, dois dias atrás.
No entanto, o diretório raiz da aplicação é passível de ser portador de arquivos de configuração sensíveis para o projeto, o que pode aumentar o risco causado pelo abuso da falha. As aplicações, porém, já receberam correções da Atlassian, não sendo necessário que clientes, em especial os que assinam os serviços em nuvem, tomem medidas adicionas.
Conforme, para clientes que não assinam nuvem e fazem self-hosting, as aplicações devem ser atualizadas ou retiradas de produção. A Atlassian recomenda que qualquer acesso à internet externo ao domínio local seja restrito até que sejam feitas atualizações.
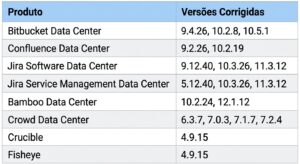
Produtos afetados e versões com correção
As falhas afetam todas as versões dos oito produtos as quais precederam as abaixo. A seguinte lista foi disponibilizada pela Atlassian:
- Nos oito produtos: implementação de regras em um firewall de aplicação web (WAF) ou em um proxy reverso para o bloqueio das URLs correspondentes.
- Confluence, Jira Software, Jira Service Management, Bamboo e Crowd: instalação de uma regra no parâmetro Tomcat RewriteValve em cada nó do ambiente, procedimento que demanda a interrupção e a reinicialização completa das instâncias.
- Bitbucket: consiste na aplicação da regra diretamente no arquivo de configuração urlrewrite.xml em todos os nós principais, espelhos e agrupamentos de espelhos (mirror farms), seguida igualmente da reinicialização dos serviços.
As mitigações são, apesar de úteis, limitadas, não sendo substitutas definitivas para a problemática, diz a empresa.
Detecção de exploração
Fora dito pela Atlassian que não foram encontradas evidências da exploração da vulnerabilidade em seus servidores de nuvem. O aviso, porém, não detalha se foram detectadas explorações em instâncias self-hosted das aplicações. “Atlassian não é capaz de confirmar se sua instância foi afetada pela vulnerabilidade”, ressaltam.
É recomendado que clientes façam seus times de segurança analisarem seus registros de acesso. Um dos métodos consiste em aplicar a decodificação de URL às linhas de requisição até duas vezes consecutivas, buscando a sequência de caracteres .. posicionada imediatamente adjacente a /, \ ou ::. A alternativa recomendada é a execução do padrão de bloqueio fornecido pela própria Atlassian sobre as linhas brutas dos logs de auditoria. O boletim oficial, contudo, não detalha o procedimento para diferenciar uma tentativa malsucedida de uma requisição que resultou na entrega efetiva de um arquivo, tampouco orienta quais medidas adicionais devem ser adotadas pelos clientes que identificarem tais acessos após a conclusão da atualização.
Referências
[1] https://confluence.atlassian.com/security/cve-2026-21589-arbitrary-file-access-vulnerability-impacts-multiple-products-1870495748.html
[2] https://github.com/CVEProject/cvelistV5/blob/main/cves/2026/21xxx/CVE-2026-21589.json
[3] https://thehackernews.com/2026/10/critical-atlassian-flaw-lets.html
Tags: Alerta, Atlassian, CVE, Cybersecurity, Path Traversal, Vulnerabilidades.
Categorias: Alerta, Ataques, CISA, CVE, Falhas, Firewall, Network, Patches, Remote Attack, Vulnerabilidade.

