Para iniciar, realizamos uma análise aprofundada do arquivo denominado cdf.bat.
Como é de praxe, arquivos com extensão .bat podem ser abertos em um editor de texto para análise. O nível de dificuldade da investigação depende da capacidade e da criatividade do autor em ofuscar as informações contidas nesse tipo de arquivo.
Identificamos que o arquivo inicial atua como uma ferramenta para desabilitar os mecanismos de proteção antimalware do Windows, mais conhecidos como Microsoft Defender Antivirus.
REM Method 1
Ele realiza uma tentativa de criar uma chave de registro chamada ‘DisableAntiSpyware” com o valor 1 do tipo DWORD. Caso tenha sucesso ele exibe uma mensagem de ‘Registry setting completed’.
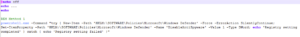
O comando New-Item no PowerShell realiza a criação de um novo item:
https://learn.microsoft.com/en-us/powershell/module/microsoft.powershell.management/new-item?view=powershell-7.6
O comando aponta para o caminho:
HKLM:\SOFTWARE\Policies\Microsoft\Windows Defender
A chave de registro DisableAntiSpyware é uma configuração legada utilizada para desabilitar o Microsoft Defender Antivirus quando outro antivírus era instalado no sistema. Atualmente, essa configuração não é mais necessária, pois o Defender possui a capacidade de entrar automaticamente em modo passivo ao detectar uma solução antivírus compatível.
O valor 1 representa True, conforme a documentação oficial.
https://learn.microsoft.com/en-us/windows-hardware/customize/desktop/unattend/security-malware-windows-defender-disableantispyware
REM Method 2
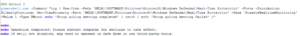
Em uma segunda tentativa, denominada Method 2, o atacante executa o comando PowerShell Set-MpPreference, utilizando o parâmetro -DisableRealtimeMonitoring com valor 1.

Esse comando configura as preferências do Microsoft Defender. Ao utilizar esse parâmetro, a proteção em tempo real do mecanismo antimalware é desabilitada.
https://learn.microsoft.com/en-us/powershell/module/defender/set-mppreference?view=windowsserver2025-ps
REM Method 3
Seguindo a mesma linha do método anterior, o atacante tenta desabilitar a proteção em tempo real do Microsoft Defender criando a chave de registro DisableRealtimeMonitoring.
A principal diferença entre os métodos 2 e 3 é que, no método 2, a configuração é realizada diretamente por meio de um comando PowerShell, enquanto no método 3 utiliza-se do reg add para adicionar e configurar a chave de registro correspondente. Apesar das abordagens diferentes, ambos possuem o mesmo objetivo.
https://learn.microsoft.com/en-us/powershell/module/defender/set-mppreference?view=windowsserver2025-ps

REM Method 4
O atacante adiciona exclusões de caminho para impedir que o Microsoft Defender realize o escaneamento e a proteção em tempo real dos diretórios especificados.
Os caminhos excluídos são:
- C:\Windows\temp
- C:\PerfLogs
- C:\Packages
https://learn.microsoft.com/en-us/powershell/module/defender/add-mppreference?view=windowsserver2025-ps
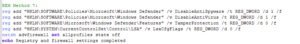
REM Method 5
O método 5 apresenta a combinação das técnicas observadas anteriormente:
- riação da chave de registro legada DisableAntiSpyware para desabilitar a proteção do Microsoft Defender (Method 1);
- Execução do comando PowerShell para desabilitar a proteção em tempo real (Method 2);
- Criação da chave de registro DisableRealtimeMonitoring no caminho:
- HKLM:\SOFTWARE\Policies\Microsoft\Windows Defender\Real-Time Protection
https://learn.microsoft.com/en-us/windows/client-management/mdm/policy-csp-defender

REM Method 6
Trata-se de uma técnica já utilizada anteriormente. Entretanto, nesta etapa o malware configura exclusões para os drives C:, D:, E: e F:, impedindo o escaneamento e a proteção em tempo real nesses volumes.

REM Method 7
Neste método, o atacante adiciona novamente chaves de registro utilizando o comando reg add para:
- DisableAntiSpyware, já observado nos métodos anteriores;
- DisableAntiVirus, com o mesmo objetivo de desabilitar as funcionalidades antimalware do Microsoft Defender.
https://learn.microsoft.com/en-us/windows-hardware/customize/desktop/unattend/security-malware-windows-defender-disableantispyware
Além disso, o script tenta desabilitar o recurso Tamper Protection.
O Tamper Protection é um mecanismo de segurança presente no Microsoft Defender e na maioria das soluções modernas de EDR e XDR. Seu objetivo é impedir alterações não autorizadas nas configurações de proteção do produto, evitando que funcionalidades críticas de antivírus e antispyware sejam desabilitadas.
https://learn.microsoft.com/en-us/defender-endpoint/tamper-protection-overview
A tentativa de desativação ocorre por meio da seguinte alteração de registro:
reg add “HKLM\SOFTWARE\Microsoft\Windows Defender\Features” /v TamperProtection /t REG_DWORD /d 0 /f
Ao definir o valor 0, o script tenta desabilitar esse mecanismo de proteção.
Como penúltima etapa, o malware procura desabilitar um importante recurso de proteção de credenciais do Windows, denominado Windows Defender Credential Guard.
Para isso, ele altera a chave de registro LsaCfgFlags, atribuindo-lhe o valor 0(zero desabilitado). Essa alteração é frequentemente observada em cadeias de ataque cujo objetivo é facilitar o roubo de credenciais armazenadas pelo sistema operacional.
https://learn.microsoft.com/pt-br/windows-hardware/customize/desktop/unattend/microsoft-windows-deviceguard-unattend-lsacfgflags
Como última ação do Method 7, o atacante desabilita o firewall do Windows, facilitando a comunicação das próximas etapas da infecção.
![]()
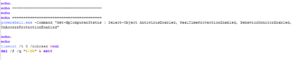
Por fim, o script realiza uma verificação para identificar quais mecanismos de proteção foram efetivamente desabilitados com sucesso.
Este é o primeiro arquivo identificado durante a análise do diretório. Em breve, publicaremos novas análises detalhando os demais artefatos encontrados e seu comportamento.



